RSS FEED

26 jun 2011

¿Qué hacer si te roban tu portatil?

¿Te han robado tu portátil, y sabes que la policía no va a encontrarlo? ¿Lo has perdido, y sabes que tu tampoco lo vas a encontrar?
Son posibilidades que ocurren cuando usas el portátil fuera de casa, por ello existe un software que te ayudará a recuperarlo.


Este programa de código abierto permite tener controlado el ordenador en caso de que desaparezca. Disponible para Windows, MAC, Linux y Android. En la instalación te has de registrar(no dura más de dos minutos) y a partir de ahí, en la web tienes un panel de control muy completo, donde podemos reportar que se ha robado nuestro portátil, en ese instante comienzan a funcionar todo esto:

  • Geolocalización: Prey usa el servicio GPS o triangula, la posición de la señal  WiFi a la que se conecte el portátil. En el panel de control, te aparecerá al estilo Google Maps su ubicación exacta.

  • Webcam: Prey usa la webcam para hacer fotos cada cierto tiempo, para poder así visualizar el sitio, o la persona que lo está usando en ese momento.

  • Capturas de pantalla: Al igual que con la webcam, Prey, hace capturas de pantalla con una frecuencia establecida, para saber que esta haciendo la persona que usa el portátil.
  • Ligero y estable, no consume demasiados recursos.

  • Protección: Prey oculta datos personales, contraseñas, correos de Outlook y ThunderBird.. evitando así que el intruso se haga con información valiosa.

  • Bloqueo: El programa bloquea el ordenador, si lo deseas desde el panel de control, requiriendo una contraseña a la persona que está en posesión del portátil.

  • Todo esto se desarrolla, sin que el "ladrón" pueda saber siquiera que estamos recopilando toda esta información..

Descarga:

Windows
Ubuntu
MAC/OS
GNU/Linux (todas las distribuciones)
Android

25 jun 2011

Usando CreateFile


Es una técnica muy sencilla pero que puede resultar muy util. Nos puede permitir crear "ejecutables maliciosos" que creen archivos durante un tiempo ilimitado..

Empezaremos con crear un archivo con un nombre aleatorio.Para luego crear un bucle.

http://freetexthost.com/xnrp3cj00b (Aqui esta el code en C)

Como se ve no es nada del otro mundo.
La funcion CreateFile nos permite abrir o crear un nuevo archivo según modifiquemos el par?metro dwCreationDisposition [in] .
+ información

Y lo mismo con WriteFile, nos permite cuantos bytes escribir en los archivos y ponerle el nombre.
+ información

Bueno ahora nos saldrá un archivo con nombre aleatorio, y de tamaño 63,9 KB, porque tan poco para un worm, porque esto nos permite crear archivos rapidamente y a la larga sera más eficiente.

Para crear el worm solo necesitamos un bucle en int main.

Un ejemplo para crear solo 3 archivos.

http://freetexthost.com/ltrk4gqat0 (Code en C)

Podemos usar while(true) o for(;;)

Eso ya es imaginación suya.

20 jun 2011

Lulzsec y Anonymous


Los grupos de hackers Lulzsec y Anonymous están en guerra civil. Lulzsec está convencido de que un aviso para denunciar a sus miembros ante el FBI es de gente de 4chan, una de las plataformas utilizadas por Anonymous para organizar sus acciones. Siempre a través de Twitter, Lulzsec ha iniciado la emisión de mensajes contra Anonymous en un lenguaje un tanto críptico. De uno de ellos se deduce que ha llegado a lanzar un ataque contra 4chan.


El 12 de junio, Lulzsec ya lanzó un mensaje en la citada red social en la que marcaba sus diferencias con Anonymous. "Si quieres ética ve a llorar a Anonymous. Los verdaderos lulzfans esperan el siguiente día para tener más diversión".

Lulzsec, que algunos analistas consideran un grupo desgajado de Anonymous, siempre ha reivindicado que sus acciones tiene un único motivo: divertirse. Ello les diferenciaría de Anonymous que justifican sus asaltos por razones ideológicas. El ataque a servidores y empresas de juegos por parte de Lulzsec, por ejemplo, no es compartido por Anonymous.

La última acción conocida de Lulzsec ha sido el ataque a un empresa australiana dedicada al resgistro de dominios. El botín conseguido es una lista de 62.000 direcciones de correo y contraseñas.

Ambos grupos emplean mayoritariamente el mismo sistema de ataque: la denegación de servicio (colapso de servidores gracias al envío simultáneo de miles de peticiones). A Lulzsec se le atribuye el ataque de esta semana a la web de la CIA abierta a los internautas, que permaneció inactiva durante unos minutos, y a la del Senado de Estados Unidos. También ha reivindicado que hace un par de meses asaltó la sede digital de la compañía de videojuegos Bethesda, editora de Brink. LulzSec -cuyo nombre mezcla el concepto "lulz", risas a costa de la víctima de una broma, y "sec" de seguridad- asegura que ha conseguido datos personales de 200.000 jugadores de Brink. Igualmente ha estado detrás de varios ataques a Sony. Uno de ellos, implicó el robo según Lulzsec de un millón de datos de afiliados a sonypictures.com, cifra que Sony rebajó sensiblemente. Fox y la televisión pública de EE UU han sido otros de sus objetivos.

Twitter: https://twitter.com/#!/LulzSec

23 abr 2011

Utilidades para leer los pantallazos azules.

Empiezo poniéndoos brevemente lo que es la Blue Screen Of Death:

La llamada Blue Screen of Death o BSoD (más conocida en español como pantalla azul de la muerte o «pantallazo azul»), hace referencia a la pantalla mostrada por el sistema operativo Windows de Microsoft cuando no puede (o está en peligro de no poder) recuperarse de un error de sistema.


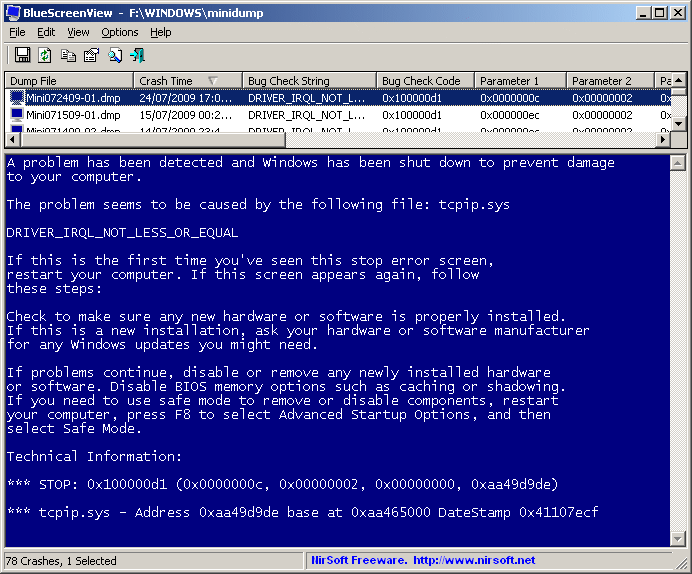
Hay un par de herramientas forenses que son de gran ayuda para descubrir lo que hay detrás de los pantallazos azules: BlueScreenView y WhoCrashed. Ambas analizan el directorio C:\Windows\minidump en busca de volcados de memoria, las huellas que dejan los errores graves. En el caso de BlueScreenView, incluso se recrea al aspecto del pantallazo original:


El otro programa es WhoCrashed, después de sufrir un pantallazo azul WhoCrashed analizará los archivos de volcado disponible en su equipo y creará una conclusión. Se le informará sobre los drivers responsables y ofrecerá sugerencias sobre cómo proceder.


Otros consejos después de pasar una BSOD:

  • Restaurar sistema es la solución a los conflictos causados por programas y controladores recién instalados.
  • Escanear el disco duro en busca de errores también es buena idea. Usa los comandos Chkdsk y Fixmbr.
  • Conviene comprobar la integridad de los archivos de sistema. Ejecuta el comando SFC /scannow.
  • Usa un antivirus en CD arrancable para limpiar posibles infecciones.
  • Los módulos de RAM defectuosos son una fuente inagotable de fallos. Búscalos con Memtest86+.

21 ene 2011

Insurance.AES-256 Decrypted


Por fin...he conseguido, después de varias horas...nada.

Si, es casi imposible a día de hoy desencriptar un fichero cifrado con AES-256.
Solo con decir que no se ha encontrado ningún ataque exitoso contra este tipo de cifrado, voy a explicaros el porqué.

Bueno empezaré poniéndoos un ejemplo con ordenadores de estar por casa..Un ordenador moderno con un procesador del tipo Intel i5 o AMD Athlon 64 puede llegar a tener 2.5 GhZ a 3 Ghz, aproximadamente, lo que equivale a 10-15 GFlops. (FLOPS = Operaciones de punto flotante por segundo)
Sabiendo que con la mayor nube de computación, folding@home, que tiene sobre 4.5 PetaFlops, puede crackear 200 mil millones de contraseñas por segundo.
Sabiendo esto, podremos conseguir la clave del conocido archivo insurance.aes256, en tan solo 145 mil millones de años...quizás no nos guste tanto esperar, si consiguiéramos unir todas las supercomputadoras, conseguiríamos sobre 40 PetaFlops, solo esperaríamos 3200 millones de años.

En conclusión, si queremos conseguir algo decente como unos días o incluso un mes deberíamos multiplicar la capacidad por 3200 millones, cosa que cuando llegue ese día todos habremos muerto.

Así que Julian Assange, a no ser que se descubra un vulnerabilidad en ese cifrado(que es posible), si por fuerza bruta se tratara, puede dormir muy tranquilo, sabiendo que su archivo es seguro.
Arriba