RSS FEED
Mostrando entradas con la etiqueta conseguir. Mostrar todas las entradas

2 feb 2012

Conseguir la contraseña de usuario de Windows


Conseguir la contraseña de usuario de Windows

Hoy toca, algo más divertido, ya no es ningún secreto para muchos el conseguir entrar en cuentas Administrador o cuentas protegidas por contraseña, sin tener permiso. Dado que existen varios métodos, yo os voy a poner el que para es más útil y seguro a la hora de que no te descubran.

Existe un programa llamado OphCrack que permite recuperar contraseñas de Windows olvidadas. Su funcionamiento es bien simple, coge los hashes y los intenta desencriptar mediante fuerza bruta. Lo cual es una ventaja en caso de que solo queramos introducirnos en el sistema sin dejar rastro y borrar la contraseña de usuario es dar una gran señal de que alguien ha entrado.

Primero nos bajamos la imagen del disco (LiveCD), que podemos quemar en un CD.
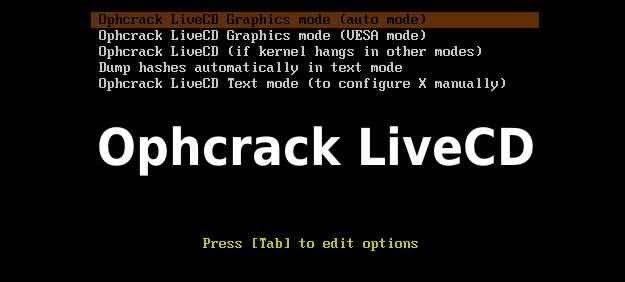
Iniciamos el equipo con el disco metido, y nos aparecerán todas las contraseñas de los usuarios.
Así aparecerá:

Otra opción con este mismo programa, es descargarselo e instalarlo. Una vez instalado le damos a cargar Local SAM, el archivo donde se "guardan" las contraseñas de Windows. [ver imagen]


Ahora si que nos aparecerán los usuarios, y sus hashes. [ver imagen]


En caso de que no tengamos ninguna tabla para crackear la contraseña, nos bajamos las de nuestro sistema operativo, de aquí. Las descomprimimos e instalamos como muestro a continuación.


Cuando ya tengamos los hashes preparados y las tablas instaladas, le damos a crackear. Este proceso durará más o menos, según la longitud de la contraseña y de su composición. Cuando acabé nos aparecerá en la columna de NT Pwd, las contraseñas deseadas.


Esto es todo, cualquier duda con respecto al proceso de crackeado del OphCrack, comentad en la entrada. Y recordad, sed buenos ;)

15 ene 2012

Conseguir contraseña Windows de un equipo de la red local


El equipo atacante coloca un Sniffer a la escucha, de forma que es capaz de capturar todo el tráfico que pasa por su tarjeta de red. Cuando un usuario víctima inicia sesión en el equipo atacante para acceder a sus recursos compartidos, el Sniffer captura el hash desafío-respuesta intercambiado y después de crackearlo por fuerza bruta, se obtiene la contraseña de Windows del usuario víctima que inició sesión en el equipo atacante.

El tutorial esta en formato PDF ( 354 Kb), su autor es Gospel


http://personal.telefonica.terra.es/web/alexb/manus/Practica.2.Sniffar.Password.Windows.byGospel.zip

Espero que os sea muy útil, y recordad, sed buenos.

4 ene 2011

Conseguir contraseña oculta con asteriscos.

Lo primero, felicitar a todo el mundo la navidad, los reyes, el año nuevo, y todo lo que queráis.

Después de tanto sin escribir una entrada, hoy traigo un regalo que seguro que ya es conocido, pero a mi me sirve muchísimo.

Cuando vemos esto:


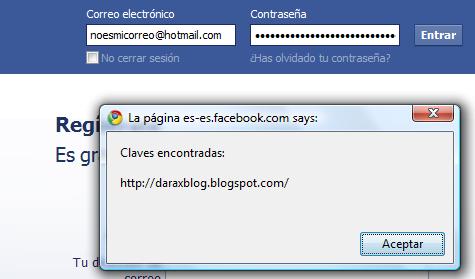
Tenemos en nuestro ordenador la contraseña guardada, pero las webs ocultan estas con asteriscos o puntos, para evitar que se vean. Por tanto si ponemos en nuestra barra de direcciones este código:
javascript:(function(){var s,F,j,f,i; s = ""; F = document.forms; for(j=0; j<F.length; ++j) { f = F[j]; for (i=0; i<f.length; ++i) { if (f[i].type.toLowerCase() == "password") s += f[i].value + "\n"; } } if (s) alert("Claves encontradas:\n\n" + s); else alert("No hay claves");})();

Y así nos sale un formulario como este:

Arriba