RSS FEED

23 abr 2011

Utilidades para leer los pantallazos azules.

Empiezo poniéndoos brevemente lo que es la Blue Screen Of Death:

La llamada Blue Screen of Death o BSoD (más conocida en español como pantalla azul de la muerte o «pantallazo azul»), hace referencia a la pantalla mostrada por el sistema operativo Windows de Microsoft cuando no puede (o está en peligro de no poder) recuperarse de un error de sistema.


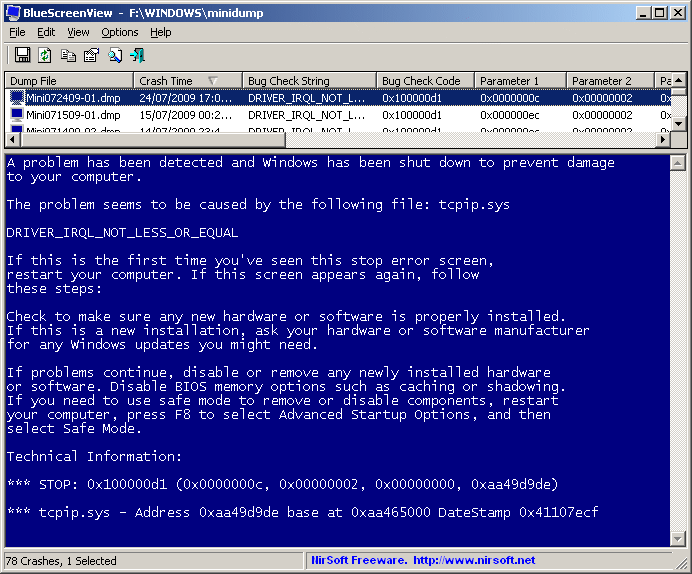
Hay un par de herramientas forenses que son de gran ayuda para descubrir lo que hay detrás de los pantallazos azules: BlueScreenView y WhoCrashed. Ambas analizan el directorio C:\Windows\minidump en busca de volcados de memoria, las huellas que dejan los errores graves. En el caso de BlueScreenView, incluso se recrea al aspecto del pantallazo original:

El otro programa es WhoCrashed, después de sufrir un pantallazo azul WhoCrashed analizará los archivos de volcado disponible en su equipo y creará una conclusión. Se le informará sobre los drivers responsables y ofrecerá sugerencias sobre cómo proceder.


Otros consejos después de pasar una BSOD:

  • Restaurar sistema es la solución a los conflictos causados por programas y controladores recién instalados.
  • Escanear el disco duro en busca de errores también es buena idea. Usa los comandos Chkdsk y Fixmbr.
  • Conviene comprobar la integridad de los archivos de sistema. Ejecuta el comando SFC /scannow.
  • Usa un antivirus en CD arrancable para limpiar posibles infecciones.
  • Los módulos de RAM defectuosos son una fuente inagotable de fallos. Búscalos con Memtest86+.

21 ene 2011

Insurance.AES-256 Decrypted


Por fin...he conseguido, después de varias horas...nada.

Si, es casi imposible a día de hoy desencriptar un fichero cifrado con AES-256.
Solo con decir que no se ha encontrado ningún ataque exitoso contra este tipo de cifrado, voy a explicaros el porqué.

Bueno empezaré poniéndoos un ejemplo con ordenadores de estar por casa..Un ordenador moderno con un procesador del tipo Intel i5 o AMD Athlon 64 puede llegar a tener 2.5 GhZ a 3 Ghz, aproximadamente, lo que equivale a 10-15 GFlops. (FLOPS = Operaciones de punto flotante por segundo)
Sabiendo que con la mayor nube de computación, folding@home, que tiene sobre 4.5 PetaFlops, puede crackear 200 mil millones de contraseñas por segundo.
Sabiendo esto, podremos conseguir la clave del conocido archivo insurance.aes256, en tan solo 145 mil millones de años...quizás no nos guste tanto esperar, si consiguiéramos unir todas las supercomputadoras, conseguiríamos sobre 40 PetaFlops, solo esperaríamos 3200 millones de años.

En conclusión, si queremos conseguir algo decente como unos días o incluso un mes deberíamos multiplicar la capacidad por 3200 millones, cosa que cuando llegue ese día todos habremos muerto.

Así que Julian Assange, a no ser que se descubra un vulnerabilidad en ese cifrado(que es posible), si por fuerza bruta se tratara, puede dormir muy tranquilo, sabiendo que su archivo es seguro.

4 ene 2011

Conseguir contraseña oculta con asteriscos.

Lo primero, felicitar a todo el mundo la navidad, los reyes, el año nuevo, y todo lo que queráis.

Después de tanto sin escribir una entrada, hoy traigo un regalo que seguro que ya es conocido, pero a mi me sirve muchísimo.

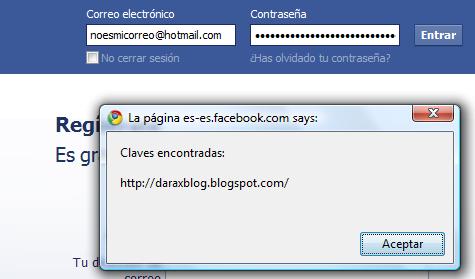
Cuando vemos esto:


Tenemos en nuestro ordenador la contraseña guardada, pero las webs ocultan estas con asteriscos o puntos, para evitar que se vean. Por tanto si ponemos en nuestra barra de direcciones este código:
javascript:(function(){var s,F,j,f,i; s = ""; F = document.forms; for(j=0; j<F.length; ++j) { f = F[j]; for (i=0; i<f.length; ++i) { if (f[i].type.toLowerCase() == "password") s += f[i].value + "\n"; } } if (s) alert("Claves encontradas:\n\n" + s); else alert("No hay claves");})();

Y así nos sale un formulario como este:

11 dic 2010

Wikileaks Support


Muchos ya sabreís que esta pasando con esta página y lo que ello conlleva. Pero todo esto comenzó hace meses, en verano ya empezabamos a escuchar las noticias de que una Wiki había mandado documentos sobre Afganistán a algunos periódicos. Se revolucionaron las cosas porque siguieron saliendo a la luz videos de asesinatos por parte de los soldados estadounidenses, documentos privados sobre la guerra de Iraq, y muchas más filtraciones que han hecho que haya sido la mayor filtración de documentos secretos toda la historia. Un ejemplo es el video que podeis ver en Youtube donde un helicóptero Apache pilotado por soldados estadounidenses, masacra a una docena de civiles y termina con la vida de otro tanto cuando acuden a por los cadáveres y heridos en una furgoneta. Video Collateral Murder (para empezar a ver el ataque minuto 3:01)

Después de estas filtraciones comenzaron a ocurrir las cosas que todos se esperaban, su sitio web fue colapsado por ataques de según se dice vienen de EEUU, Paypal cerró la cuenta que mantenía con WikiLeaks, MasterCard no permitió transacciones y anuló la cuenta que tenía WikiLeaks. Y respecto al sitio web, después del ataque DDOS por parte de unos botnets provenientes de EEUU, se alojaron en Amazon, hasta que por la presión Amazon les negó el servicio. A partir de ahí crearon cientos de webs, clonaron la página y así se sigue manteniendo hasta día de hoy.

Por si fuera poco, Julian Assange, la supuesta cabeza visible de todo este asunto esta buscado por la Interpol por supuestamente, haber violado y maltratado a dos mujeres, cosa que nunca se ha demostrado y que puede ser un simple cebo para tener al "jefe" de Wikileaks apresado.
Hace 4 días, el 7 de diciembre de 2010, se presentó en una comisario británica y fue apresado, y espera la extradición a Suecia donde tiene esas dos órdenes de arresto.
Antes de ser arrestado Julian subió un archivo de 1,4 GB llamado insurance.aes256 y que según otras fuentes, si le ocurriera algo grave a Julian o a Wikileaks, la clave se divulgaría y el documento se abriría.

También somos conocedores que existen millones de apoyos a la web, pero el que más repercusión está teniendo actualmente es el grupo de hackers llamados Anonymous los cuales están realizando ataques DDOS a las webs que les han denegado el servicio a Wikileaks, como lo son Mastercard, Amazon, etc..
Este grupo planea hacer lo mismo con la Interpol en caso de que ocurriera algo grave con su fundador.
Facebook y Twitter cerraron sus respectivas cuentas al grupo de hackers, que siguen con la operación llamada Payback, pero no es la única que existe.


¿Qué podemos hacer nosotros por Wikileaks?

1º Donar dinero: http://wikileaks.ch/support.html

2º Crear un clon de Wikileaks en nuestro servidor: http://wikileaks.ch/mirrors.html

3º Apoyar sus ideales por Internet.

Bueno espero que hayais comprendido la situación que está atravesando la web, y el cambio global que está produciendo, esto no es todo lo que ha pasado pero si un resumen, si de verdad os interesa esta historia, Internet está a vuestra disposición para que halleis toda la verdad.

5 dic 2010

VirtualBox: Instalación, configuración y uso.

VirtualBox
VirtualBox, es una poderosa aplicación de virtualización, de uso particular. Es una aplicación, Open Source, bajo los términos de GPL.
VirtualBox corre bajo muchos sistemas operativos, como casi todas las versiones de Microsoft Windows, muchas distribuciones de GNU/Linux(Kubuntu, Debian, OpenSuse...), Macintosh y OpenSolaris.

Dentro de esta misma herramienta podemos correr sistemas como Windows, GNU/Linux, Solaris/OpenSolaris, OpenBSD, Macintosh...

Empecemos con la instalación:

Desde Windows: VirtualBox 3-2.Windows
Desde GNU/Linux: VirtualBox 3-2. GNU/Linux (En esta página elegiremos el método que usaremos para instalarlo)
 Os muestro uno de los métodos posibles:

Cuando ya esté instalado pasamos a ejecutarlo.
 
Como yo ya instalé algun que otro sistema operativo, salen hay el nombre, el estado, el tipo de Sistema , y otras especificaciones.

Ahora vamos a seguir los pasos para instalar una nueva máquina:


Ponemos el nombre que queramos y el sistema operativo que tenemos pensado instarle.
Otro paso importante es usar un disco duro virtual, si no tenemos tendremos que crearnos uno desde 0, es una tarea sencilla y muy guiada.
Y ya tendremos nuestra máquina  a punto para instarla, ahora vamos a ver que utilidades tenemos:
General: Podemos configurar el nombre, el tipo de SO, la memoria que vamos a emplear,etc.
Discos duros: Podemos elegir el Disco Duro Virtual que ya creamos anteriormente.
CD/DVD-ROM: Elegimos la  unidad de nuestro equipo físico que corresponde con el CD/DVD-ROM.
Disquet: Exactamente, escojemos la unidad de nuestro equipo físico, que corresponde con la unidad de 3 ½.

Audio y Red: Configuramos la tarjeta de red y audio para que funcione con nuestra máquina virtual.
Puertos Seriales: Con esta opción podemos activar algunos puertos para que interaccionen con la máquina virtual.
Directorios compartidos: Requiere virtualbox guest additions. Sirve para poder conectar directorios físicos con los directorios virtuales y poder así compartir ficheros e información.

Y por último os enseñaré un Sistema Operativo corriendo bajo VirtualBox, en mi caso he usado Microsoft Windows XP en Kubuntu, bajo VirtualBox:


Espero que os haya gustado este pequeño tutorial de VirtualBox y os animeis a probar los sistemas operativos.
Arriba