RSS FEED
Mostrando entradas con la etiqueta administrador. Mostrar todas las entradas

13 abr 2013

Consigue entrar como Administrador en Windows 8


Consigue entrar como Administrador en Windows 8


Este truco lleva varias versiones de Windows en funcionamiento, más concretamente desde la versión de Windows XP. Este método nos permitirá tener pleno acceso de administrador en todo el sistema.

Lo primero es conseguir un Live CD, en este mismo enlace, existen enlaces a muchísimos Live CD, yo usare el de Kubuntu 10.04

Iniciamos desde Linux, y navegamos hasta la carpeta Windows\System32 buscamos Magnify.exe, y renombramos ese Magnify.exe por Magnifyoriginal.exe.
Copiamos cmd.exe cambiandole el nombre a Magnify.exe quedaría algo así


Ahora quitamos nuestro Live CD, y al iniciar entramos en Accesibilidad y luego Lupa. Si hemos hecho todo bien se nos abrirá una ventana de comandos


Dentro de ella ponemos esto: net users administrador /active:yes
Nos notifica que se ha completa el comando correctamente, perfecto, ahora aparece una flecha en la esquina superior izquierda que nos indica que podemos cambiar de usuario.


Y finalmente ya tendremos acceso a Administrador


Este fallo funciona en todas las versiones de Windows desde Windows XP, quizás haya algunas modificaciones pero son ínfimas.

2 feb 2012

Conseguir la contraseña de usuario de Windows


Conseguir la contraseña de usuario de Windows

Hoy toca, algo más divertido, ya no es ningún secreto para muchos el conseguir entrar en cuentas Administrador o cuentas protegidas por contraseña, sin tener permiso. Dado que existen varios métodos, yo os voy a poner el que para es más útil y seguro a la hora de que no te descubran.

Existe un programa llamado OphCrack que permite recuperar contraseñas de Windows olvidadas. Su funcionamiento es bien simple, coge los hashes y los intenta desencriptar mediante fuerza bruta. Lo cual es una ventaja en caso de que solo queramos introducirnos en el sistema sin dejar rastro y borrar la contraseña de usuario es dar una gran señal de que alguien ha entrado.

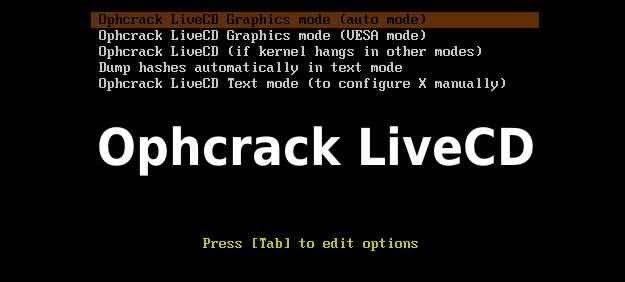
Primero nos bajamos la imagen del disco (LiveCD), que podemos quemar en un CD.
Iniciamos el equipo con el disco metido, y nos aparecerán todas las contraseñas de los usuarios.
Así aparecerá:


Otra opción con este mismo programa, es descargarselo e instalarlo. Una vez instalado le damos a cargar Local SAM, el archivo donde se "guardan" las contraseñas de Windows. [ver imagen]


Ahora si que nos aparecerán los usuarios, y sus hashes. [ver imagen]


En caso de que no tengamos ninguna tabla para crackear la contraseña, nos bajamos las de nuestro sistema operativo, de aquí. Las descomprimimos e instalamos como muestro a continuación.


Cuando ya tengamos los hashes preparados y las tablas instaladas, le damos a crackear. Este proceso durará más o menos, según la longitud de la contraseña y de su composición. Cuando acabé nos aparecerá en la columna de NT Pwd, las contraseñas deseadas.


Esto es todo, cualquier duda con respecto al proceso de crackeado del OphCrack, comentad en la entrada. Y recordad, sed buenos ;)
Arriba